MCP Key
概述
Bonree ONE 平台内置 ONE MCP 服务,对外暴露告警查询、日志检索、事件列表、调用链分析、指标查询等核心能力。外部系统或 AI 客户端可通过标准 MCP 协议接入,直接调用这些工具获取平台数据,用于诊断、分析或问答。
MCP Key 是访问内置 ONE MCP 服务的鉴权凭证。连接时需在请求头中携带 MCP Key 完成身份验证,验证通过后方可调用平台工具。每个 MCP Key 在创建时绑定特定的环境与资源域,决定该 Key 可访问的数据范围。
使用场景
在 Cursor / Claude Desktop 中查询平台数据
- 适用对象:开发、运维人员。
- 典型任务:在外部 AI 客户端中用自然语言查询告警、日志、指标。
- 推荐做法:创建 MCP Key → 复制 Endpoint 与 Key → 按下方「配置 MCP 客户端」接入。
- 预期结果:外部客户端通过 MCP 调用 ONE 平台工具,数据范围受 Key 权限约束。
自研脚本或诊断平台集成
- 适用对象:集成工程师、自动化平台 Owner。
- 典型任务:脚本定时拉取告警列表、事件数据,触发内部分析流程。
- 推荐做法:为脚本专用创建独立 Key,绑定目标环境与资源域;停用/删除 Key 即可切断访问。
- 预期结果:程序化调用 MCP 工具,无需登录 Web 界面。
临时禁止某系统访问
- 适用对象:安全管理员。
- 典型任务:某外部系统 Key 疑似泄露,需立即阻断。
- 推荐做法:在 MCP Key 列表中将该 Key 停用(可恢复);确认无需再用时 删除。
- 预期结果:停用后持该 Key 的请求立即失效。
操作场景
-
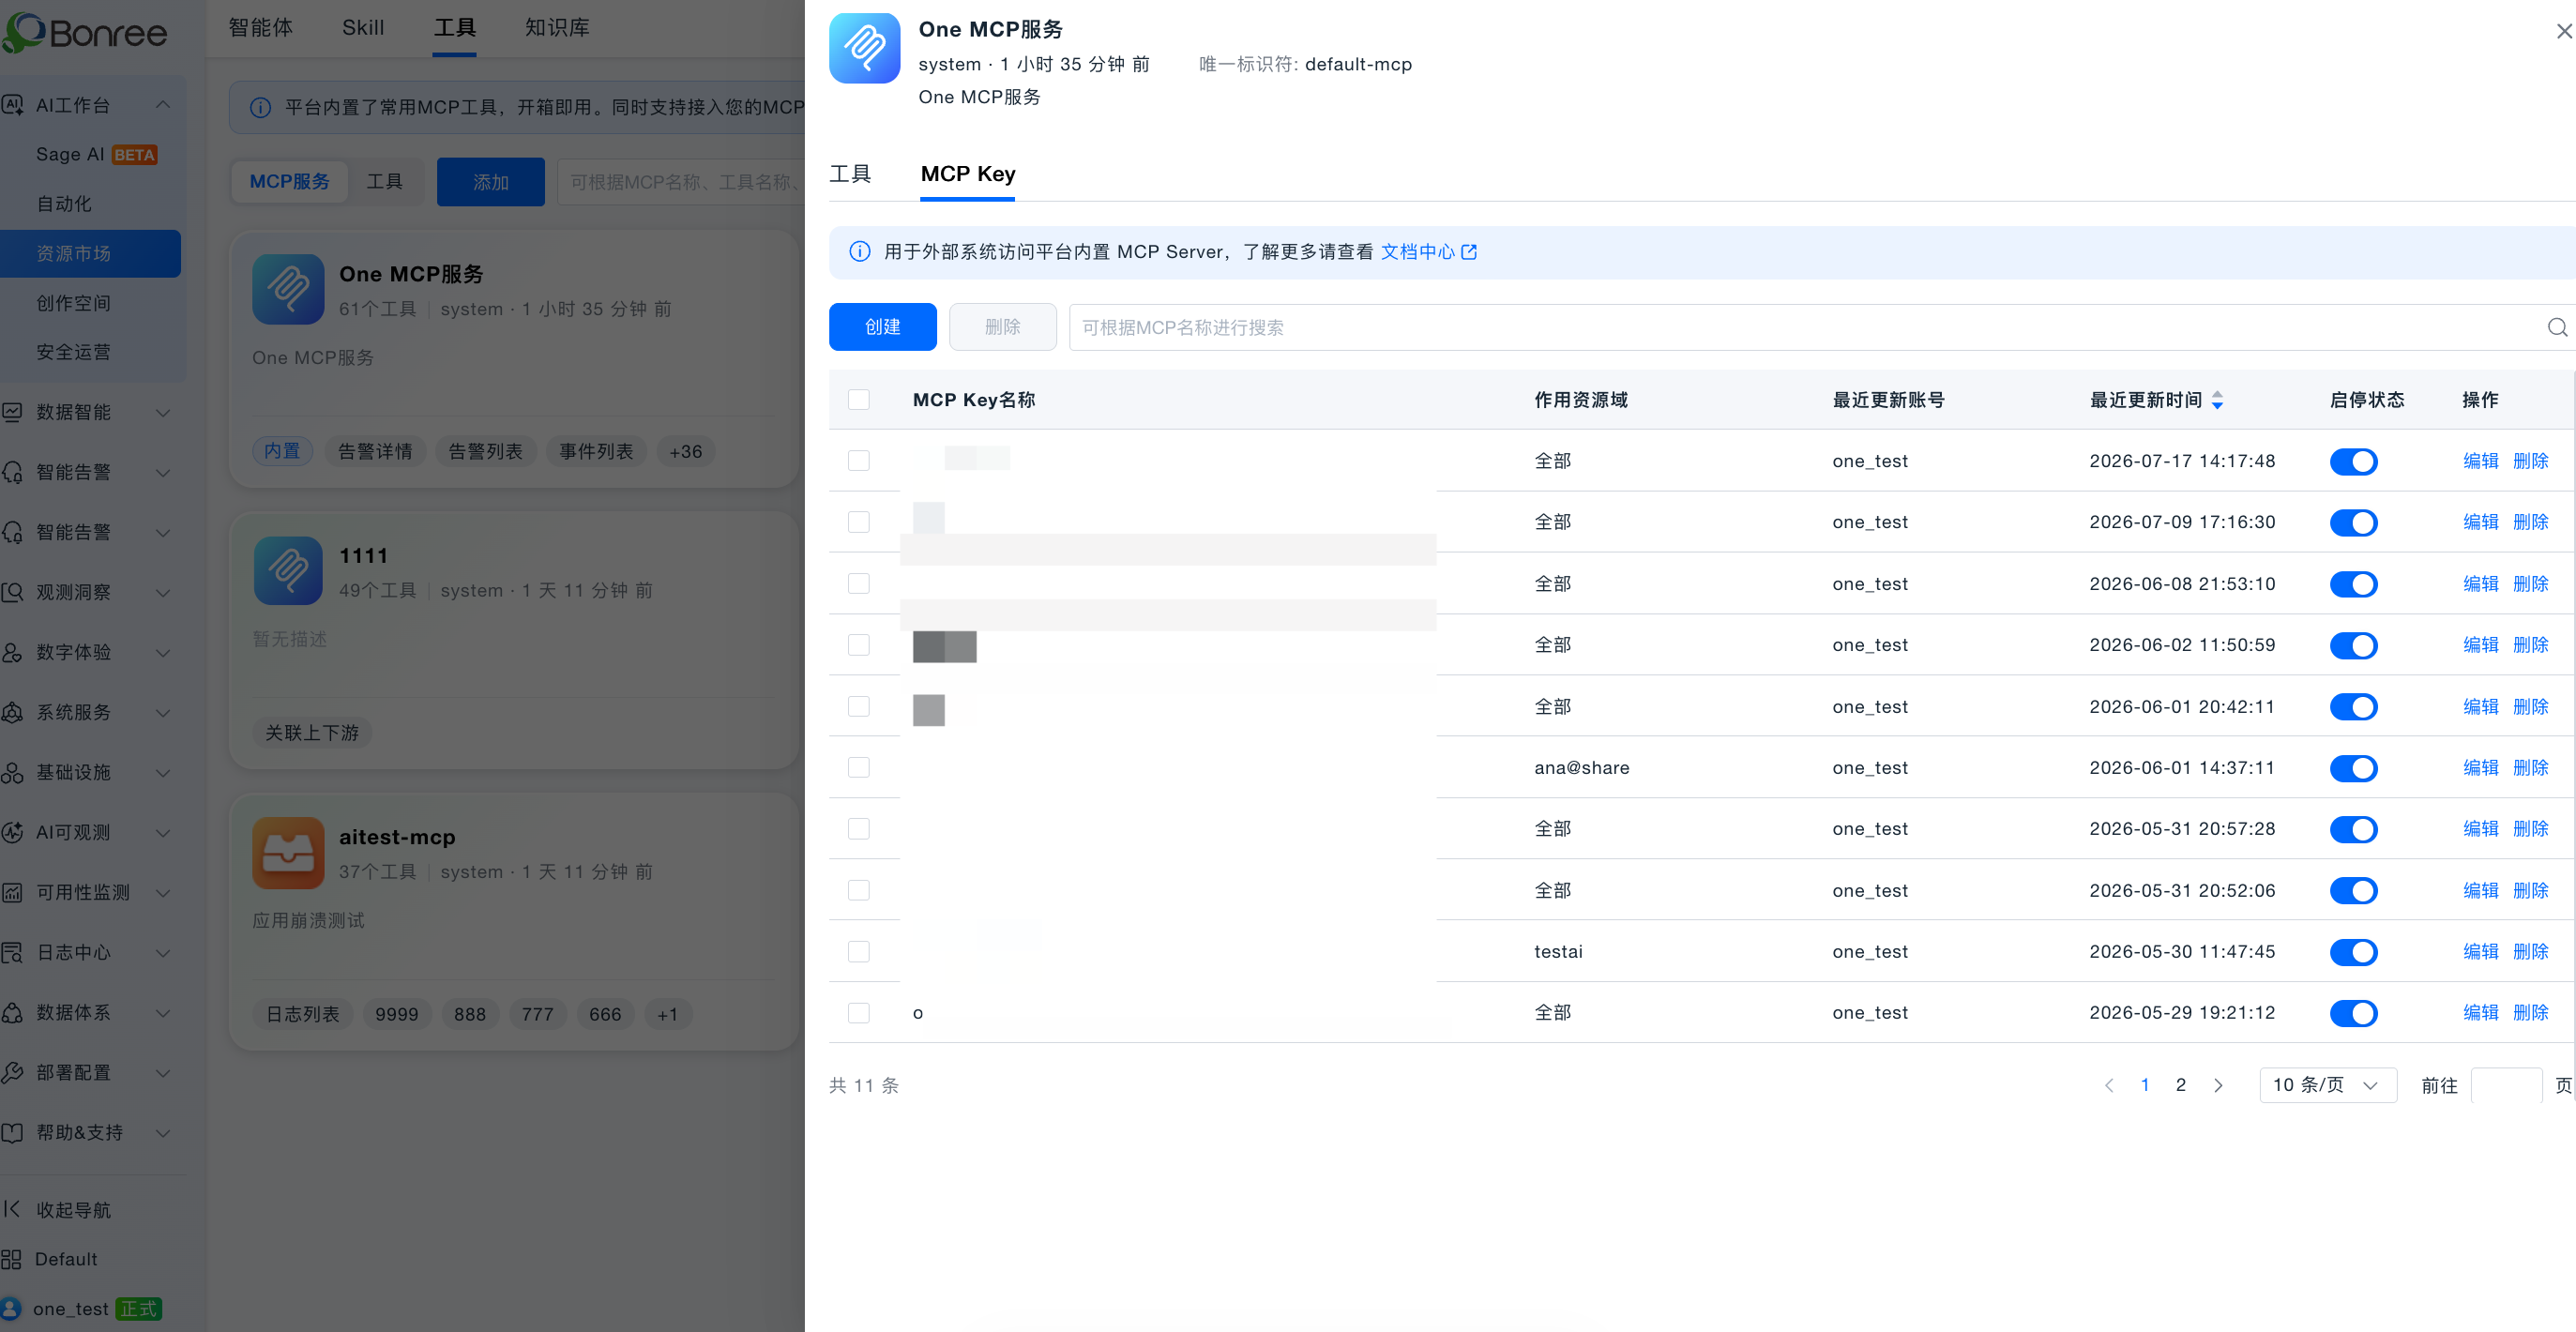
进入 MCP Key 管理
- 资源市场 > 工具 > MCP 服务,点击 ONE MCP 服务 卡片。
- 在详情抽屉切换到 「MCP Key」 Tab。
-
创建 Key
- 点击「创建」,填写 Key 名称与启停状态,保存。
- 在成功弹窗中一次性复制 MCP Key 明文与 MCP Endpoint。
-
管理 Key
- 编辑:修改名称、启停状态(Key 值不可修改)。
- 启用 / 停用:即时切换有效状态。
- 删除:永久失效,不可恢复。
使用流程
第一步:创建 MCP Key
- 登录 Bonree ONE,进入 AI 工作台 > 资源市场 > 工具。
- 点击 ONE MCP 服务 卡片,切换到 「MCP Key」 Tab。
- 点击 「创建」,填写:
| 字段 | 说明 |
|---|---|
| Key 名称 | 必填,2~50 字符,便于识别用途,如「生产环境监控」 |
| 启停状态 | 默认启用,创建后立即生效 |
- 点击 「保存」,在创建成功弹窗中复制 Key 与 Endpoint。
重要提示:MCP Key 明文仅在创建成功弹窗中展示一次,关闭后无法找回。请在关闭前完成复制;若遗漏,请删除该 Key 后重新创建。
第二步:获取连接信息
| 信息项 | 说明 | 示例 |
|---|---|---|
| MCP Key | 鉴权凭证 | br_·························c92d |
| MCP Endpoint | MCP Server 服务地址 | https://one.bonree.com/mcp |
第三步:配置 MCP 客户端
在支持 MCP 协议的客户端中按以下参数连接:
| 参数 | 值 |
|---|---|
| 类型(type) | streamableHttp |
| URL | 创建 Key 时自动生成的 MCP Endpoint |
| 请求头(MCP-Access-Key) | Bearer + 你的 MCP Key |
MCP Key 管理
| 操作 | 说明 | 注意事项 |
|---|---|---|
| 编辑 | 修改 Key 名称、启停状态 | MCP Key 值不可修改,需更换请删除后重建 |
| 启用 / 停用 | 即时切换 Key 有效状态 | 停用后外部请求中断,可随时恢复 |
| 删除 | 永久删除该 Key | 不可恢复,外部系统将无法继续调用 |
停用与删除的区别:
- 停用:Key 暂时失效,可随时重新启用,适合临时禁止访问。
- 删除:Key 永久失效,不可恢复;临时禁止建议优先使用「停用」。
数据权限说明
MCP Key 采用账号 + 环境 + 资源域三层隔离,确保数据访问安全。
作用环境与资源域
每个 MCP Key 创建时绑定特定环境与资源域。外部系统持该 Key 调用工具时,只能查询该 Key 绑定范围内的数据,不会跨域返回其他数据。
创建或编辑时,作用环境与作用资源域的范围限定在当前登录账号的权限范围内,不可超出。
账号隔离规则
| 账号类型 | 可查看的 MCP Key |
|---|---|
| 主账号 | 自己创建的 Key |
| 子账号 | 仅自己创建的 Key(不可见主账号及其他子账号 Key) |
| 不同主账号之间 | 完全隔离,互不可见 |
常见问题
Q:创建成功后忘记复制 MCP Key,怎么办?
MCP Key 明文仅展示一次,系统只保存加密值,无法再查看。请删除该 Key 后重新创建。
Q:调用 MCP Server 返回错误,如何排查?
- 确认 MCP Key 是否已停用或删除。
- 确认请求头格式:
MCP-Access-Key: Bearer <你的 MCP Key>。 - 确认 MCP Endpoint 与创建时一致。
Q:调用工具后返回数据为空或不完整?
- 确认 Key 绑定的环境与资源域是否包含目标数据。
- 确认该资源域下确实存在相关数据(告警、日志等)。
Q:一个 MCP Key 可以查询多个资源域的数据吗?
可以。在「全部」资源域下创建 Key 时,该 Key 可跨有权限的资源域查询数据(以界面实际选项为准)。
延伸阅读
- 工具:MCP 服务与工具视图
- 内置 MCP Server 工具:可调用的工具清单