审计日志
先决条件
- 功能菜单:需具备 AI 工作台 / 安全运营 / 审计日志 功能菜单权限。
- 操作权限:查看审计日志通常只需读权限;导出日志以实际权限为准。
- 数据范围:日志按环境与资源域记录;查询时请确认筛选条件与当前视角一致。
概述
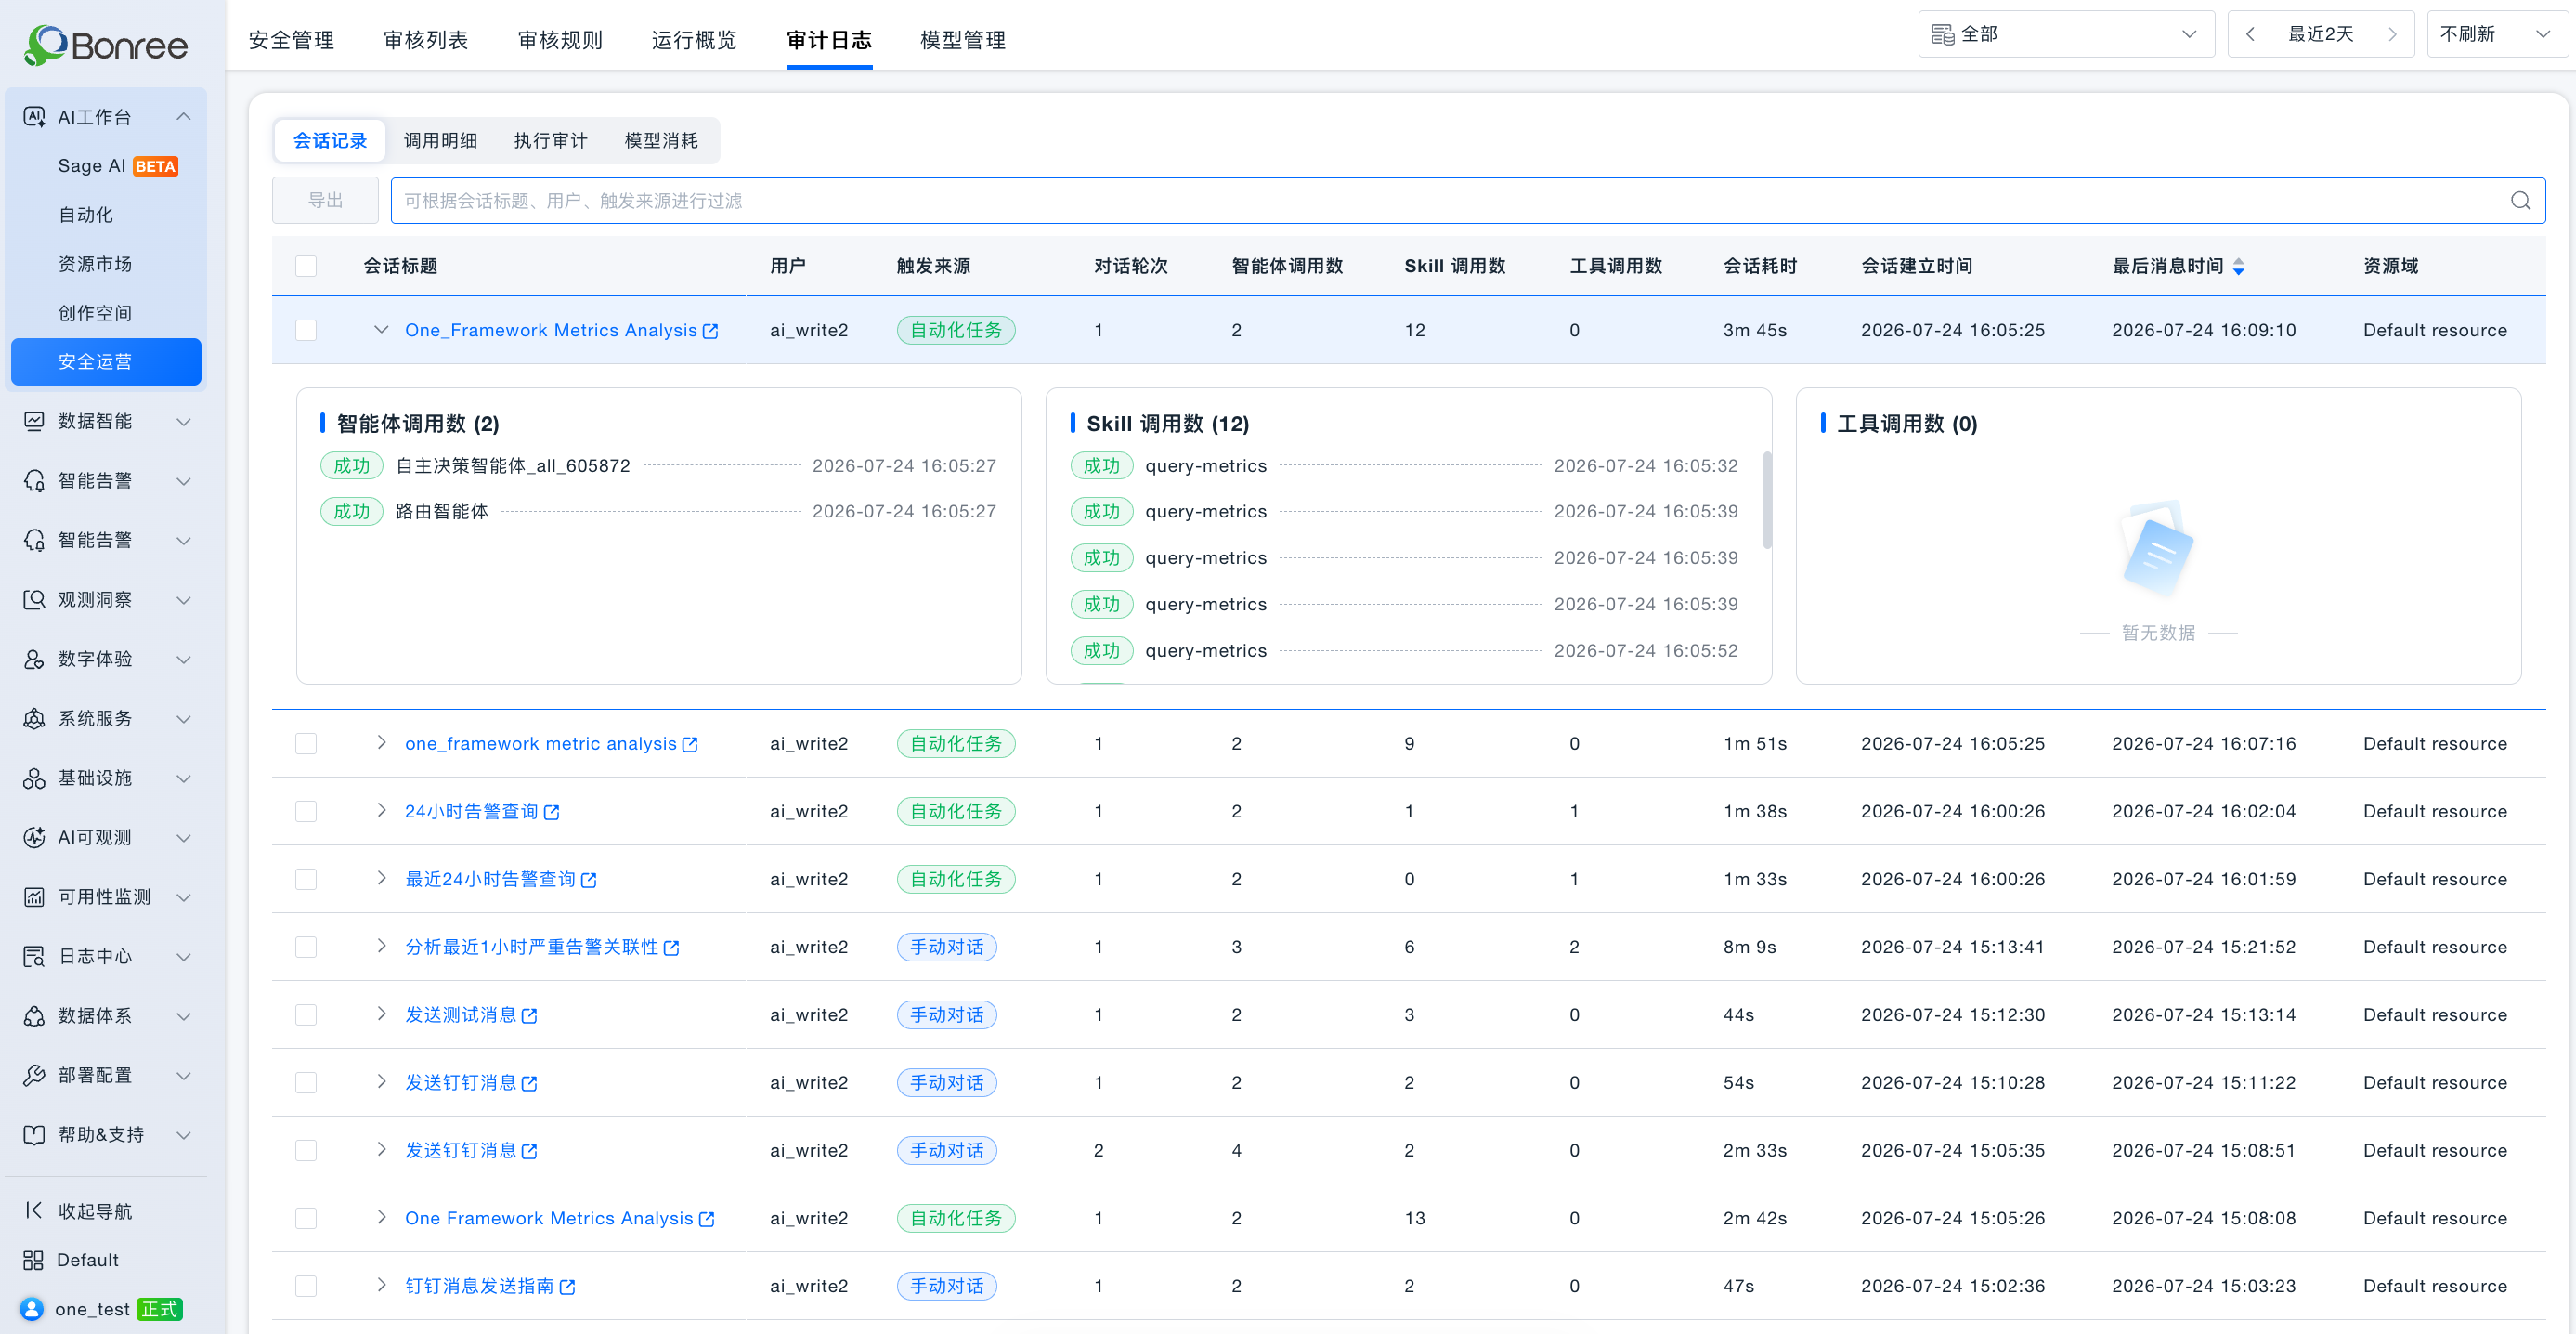
审计日志(安全运营第 5 个 Tab)记录 AI 工作台内的调用类行为,支持事后追溯、安全分析与合规检查。页面顶部提供时间范围筛选;下方通过 四个 Tab 分层展示不同维度的审计数据。
与 运行概览 的统计视图互补:运行概览回答「用了多少、趋势如何」;审计日志回答「谁、何时、具体调用了什么」。
页签说明
审计日志包含以下四个 Tab,各自审计范围如下:
| Tab | 审计范围 | 典型记录字段(以界面为准) |
|---|---|---|
| 会话记录 | 以会话为粒度,记录每次 Sage AI 对话的完整调用链 | 会话标题、用户、触发来源(手动对话 / 自动化任务 / 故障诊断 / IM 渠道(钉钉) / IM 渠道(飞书) / IM 渠道(企微)等)、对话轮次、智能体 / Skill / 工具调用次数、耗时、建立与最后消息时间、资源域;展开行可查看该会话内的智能体、Skill、工具调用明细 |
| 调用明细 | 以单次调用为粒度,按资源类型拆分明细(含子 Tab:智能体 / Skill / 工具) | 智能体:名称、触发来源、用户、关联会话、状态、调用时间、资源域;Skill:名称、触发来源、调用方(如某智能体)、用户、关联会话、状态、时间;工具:工具名称、MCP 服务、类型、触发来源、调用方、关联会话、状态、时间 |
| 执行审计 | 记录需人工确认或审批的处置动作及其结果 | 动作描述、触发来源、审批模式(如始终审批 / 风险审批 / 完全访问)、命中的命令安全规则、状态(已执行 / 已拦截 / 已超时 / 已取消 / 已跳过 / 执行失败等)、确认人、关联会话、确认时间、资源域 |
| 模型消耗 | 记录每次大模型推理的 Token 消耗与耗时 | 模型名称、用途(如路由决策 / 回答汇总 / 参数抽取等)、触发来源、关联会话、状态、Token 消耗(输入 / 输出)、耗时、用户、调用时间、资源域 |
Tab 分工速查:
- 查「某次对话里发生了什么」→ 会话记录
- 查「某个智能体 / Skill / 工具被谁、何时调用」→ 调用明细
- 查「某条命令或动作是否经审批、是否被拦截」→ 执行审计
- 查「模型 Token 花在哪里、哪次调用失败」→ 模型消耗
资源创建、编辑、发布、审核通过/驳回等操作类变更,若平台纳入审计,可能在对应模块的操作记录中查看;本 Tab 聚焦运行时调用留痕。
价值
- 可追溯:满足企业内控与合规对 AI 操作留痕的要求。
- 安全分析:定位异常调用、频繁失败、敏感操作等行为模式。
- 故障复盘:结合对话、发布、审核记录,还原问题发生路径。
- 责任界定:明确创作者、审核人、使用者各自操作时间点。
使用场景
调查某次不当内容来源
- 适用对象:安全管理员、审计人员。
- 典型任务:追溯某条违规回复是由哪次 Sage AI 会话、哪个智能体、哪次工具调用产生。
- 推荐做法:
- 进入 安全运营 > 审计日志;
- 在 会话记录 Tab 按时间、用户、触发来源筛选,定位目标会话并展开查看智能体 / Skill / 工具调用明细;
- 如需单条调用细节,切换到 调用明细 对应子 Tab 进一步检索;
- 若涉及模型输出,可在 模型消耗 Tab 按关联会话追溯 Token 与耗时。
- 预期结果:定位操作主体与时间线,决定是否调整策略或下架资源。
追溯命令执行与审批留痕
- 适用对象:安全管理员、合规审计人员。
- 典型任务:确认某次 kubectl 或脚本类动作是否经人工确认、是否被命令安全规则拦截。
- 推荐做法:进入 执行审计 Tab,按动作描述、审批模式、状态筛选;查看确认人与确认时间。
- 预期结果:还原处置动作审批链路,满足内控要求。
审核与上架过程留痕
- 适用对象:管理者、审核人。
- 典型任务:确认某智能体上架申请由谁在何时通过、审核意见为何。
- 推荐做法:上架/驳回属于操作类审计;若平台提供操作记录入口则在此检索。运行时调用追溯请使用上述四个 Tab。
- 预期结果:与 审核列表 业务记录交叉验证,满足审计要求。
操作概览
-
进入审计日志
- AI 工作台 > 安全运营 > 审计日志(Tab 顺序第 5 项)。
-
设置时间范围
- 使用页顶时间控件选择区间(如最近 1 小时至最近 30 天);确认当前环境。
-
选择 Tab 并筛选
- 会话记录 / 调用明细 / 执行审计 / 模型消耗;
- 各 Tab 提供搜索框与筛选条件(用户、触发来源、状态、资源名称等,以界面为准)。
-
查看详情
- 会话记录支持展开行查看该会话内的调用明细;其他 Tab 点击行或字段查看完整信息。
-
导出(若支持)
- 各 Tab 支持导出筛选结果用于合规归档或外部分析。
注意事项
- 审计日志保留时长与字段粒度以平台部署策略为准。
- 日志查询大量数据时建议缩小时间范围,避免超时。
- 审计日志只读,不可修改或删除(除非平台提供合规归档流程)。
- 敏感信息在日志中可能脱敏展示,完整内容权限受角色控制。