服务端请求黑名单
服务端请求黑名单功能允许您通过配置特定条件,过滤掉不需要处理的请求。当请求符合黑名单中设置的条件时,系统将不会对其进行处理。
提示
符合条件的服务端请求、业务将不被监控,相关指标、错误均会被过滤,关联的调用链不采集。
如何配置服务请求黑名单
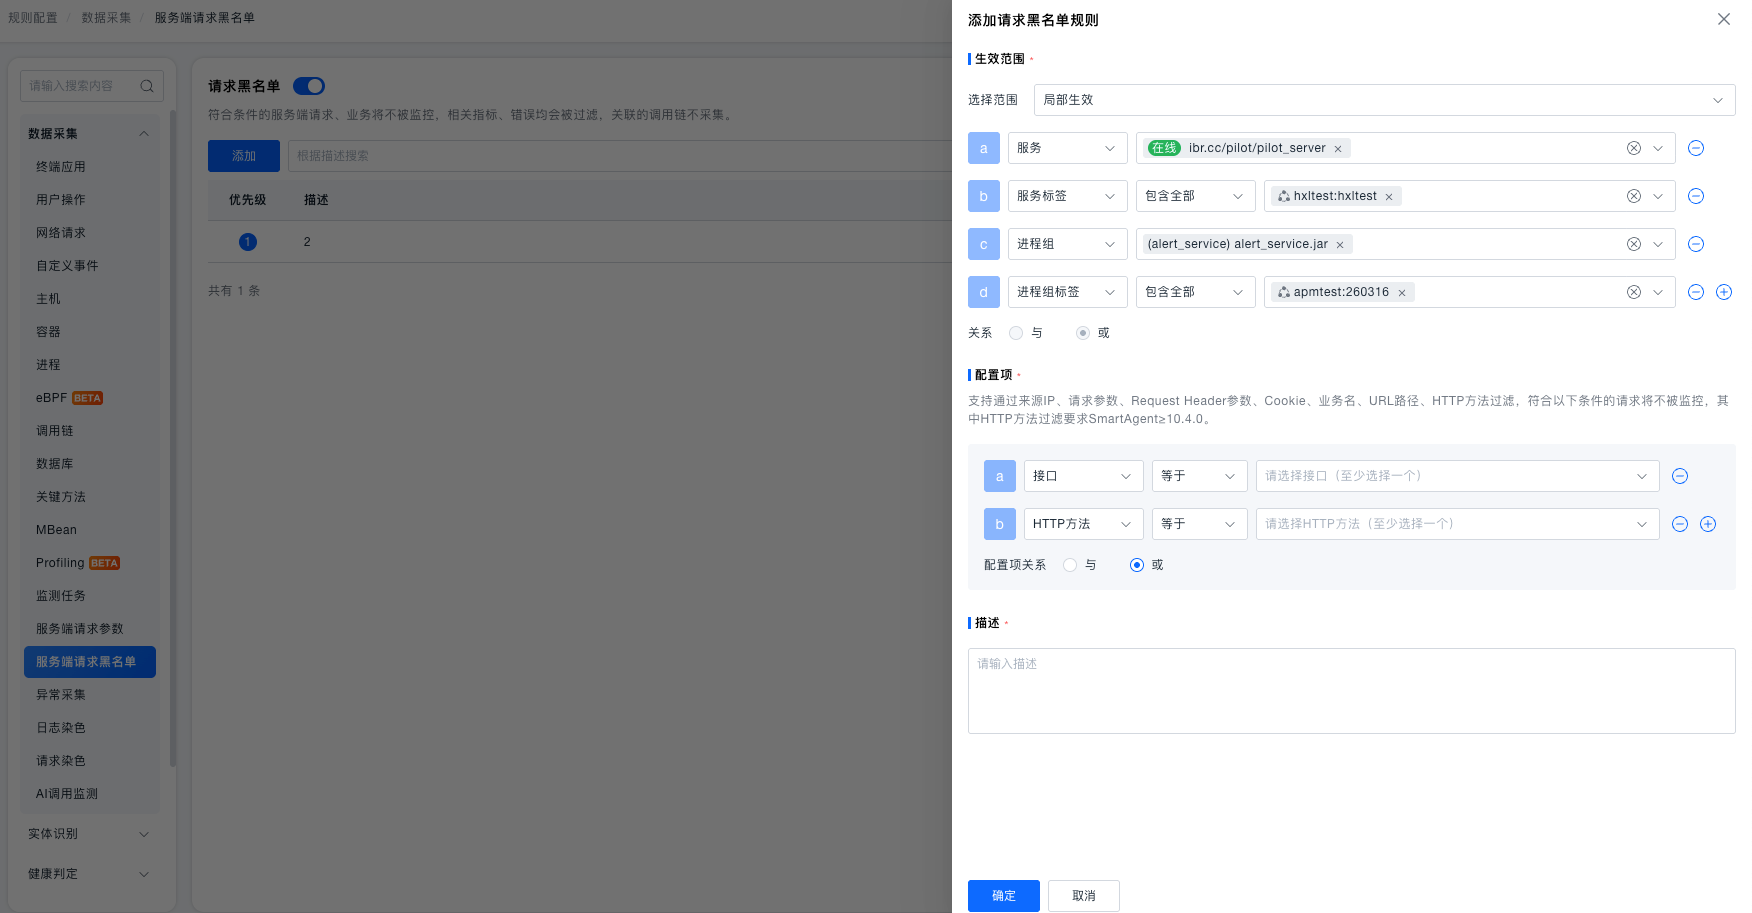
进入部署配置->规则配置->数据采集->服务端请求黑名单
点击添加按钮,进入配置页面
-
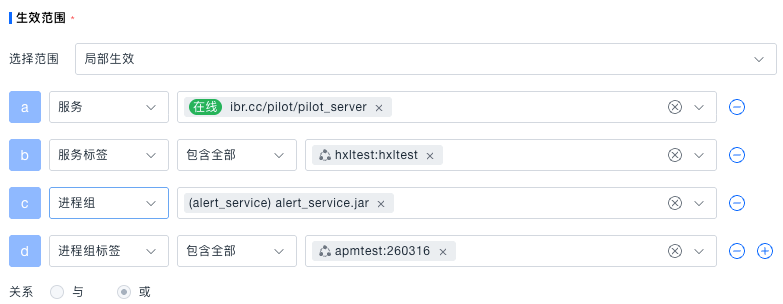
生效范围:支持选择全局生效或局部生效。全局生效时,规则对全部适用对象生效,无需再选择服务;局部生效时,支持按照服务、服务标签、进程组和进程组标签定义数据范围,多条范围条件之间固定为或关系。

-
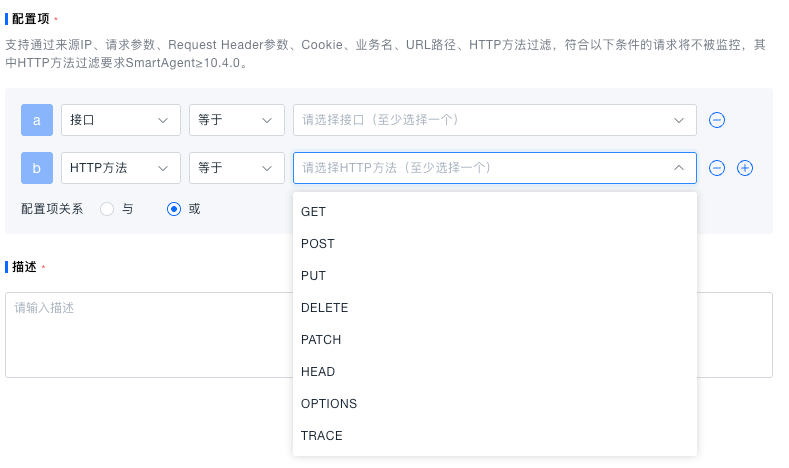
配置项:支持通过来源IP、请求参数、Request Header参数、Cookie、业务名、URL路径、HTTP方法过滤,符合以下条件的请求将不会被监控。HTTP方法支持等于 / 不等于,可选 GET、POST、PUT、DELETE、PATCH、HEAD、OPTIONS、TRACE。需要同时过滤多种方法时,请添加多条 HTTP 方法条件,并将配置项关系设置为或。
 提示
HTTP方法过滤要求 SmartAgent ≥ 10.4.0。低版本探针可以接收规则,但不会执行 HTTP 方法条件;规则中的其他条件仍按原有逻辑生效。
-
描述:通过描述来解释配置项的内容。

规则生效后,可在观测洞察->检索中心->调用链中查看HTTP方法列,用于核对 OPTIONS、HEAD 等请求是否仍被采集。非 HTTP 协议请求没有 HTTP 方法字段,不会命中 HTTP 方法条件。